
Kaspersky araştırmacıları, macOS işletim sistemini hedef alan ve “MacSync” adıyla bilinen bilgi hırsızı (infostealer) yazılımın gelişmiş, güncel bir varyantını ortaya çıkardı. İlk olarak 2024–2025 döneminde AMOS hırsız yazılımının bir türevi olarak görülen MacSync, kapsamlı bir evrim geçirdi. Eylül 2026’da tespit edilen bu son sürüm, karmaşık yeni bir bulaşma zinciri kullanarak hedef sisteme hem bilgi hırsızı bir yazılım hem de bir arka kapı (backdoor) yüklüyor; böylece oturum kimlik bilgilerini, çeşitli kullanıcı verilerini ve kripto varlıkları tehlikeye atıyor.
Saldırı, kullanıcının cihazına kötü amaçlı bir dosyanın ulaşmasıyla başlıyor. Bu durum, kullanıcının kötü amaçlı yazılımı belirli bir uygulama gibi gösterilerek indirmesi sonucunda gerçekleşebiliyor. Söz konusu uygulama bir belge paylaşım uygulaması, kripto cüzdan uygulaması veya başka bir uygulama olarak sunulabiliyor. Ardından cihazda bir dizi başka kötü amaçlı indirme ve manipülasyon gerçekleştiriliyor. Bazı durumlarda saldırı zincirindeki kötü amaçlı indirmelerden biri, herkese açık bir iCloud takvim girdisinde .ics formatında barındırılıyor. Bulaşma sonucunda MacSync’in temel bileşenleri olan bilgi hırsızı ve arka kapı cihaza yükleniyor.
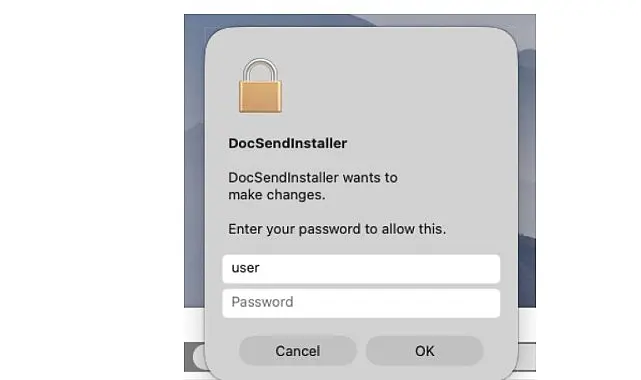
Bilgi hırsızı çalıştırıldığında, kullanıcının indirdiğini düşündüğü uygulama gibi görünüyor. Ardından kullanıcıdan yönetici hesabının parolasını girmesi isteniyor. Parola girildikten sonra ekranda uygulamanın “hasarlı” olduğu ve çöp kutusuna taşınması gerektiğini belirten bir bildirim görüntüleniyor. Bu yöntem, kullanıcının dikkatini dağıtmak amacıyla kullanılıyor. Bilgi hırsızı; web tarayıcılarındaki verileri (gezinme geçmişi, çerezler ve kayıtlı kimlik bilgileri), kripto cüzdan uygulamalarındaki verileri, Telegram mesajlaşma verilerini, cihazın oturum açma bilgilerini ve parolasını ve Keychain dosyasını topluyor. Ayrıca yüklü uygulamaların listesinin yanı sıra cihazın modeli ve donanım bilgileri, SSH ve ZSH yapılandırmaları ile diğer verileri de ele geçiriyor.
Bilgi hırsızının kullandığı sahte sistem bildirimleri
MacSync’in bir diğer bileşeni olan arka kapı, meşru Finder uygulaması gibi gizleniyor ve saldırganlara kullanıcının verilerine erişim imkânı sağlıyor. Saldırganlar bu arka kapı aracılığıyla özellikle kullanıcının web tarayıcısına değiştirilmiş eklentileri uzaktan yükleyebiliyor. Bu eklentilerin büyük olasılıkla kripto cüzdan eklentilerini kötü amaçlı olanlarla değiştirmek için kullanıldığı düşünülüyor. Bunun yanı sıra saldırganlar, meşru Ledger kripto cüzdan uygulamasını kötü amaçlı bir kopyayla değiştirebiliyor, çeşitli sistem bilgilerini veya belirli kullanıcı dosyalarını toplayabiliyor ve başka amaçlarla rastgele kod çalıştırabiliyor.
Kaspersky Güvenlik Uzmanı Sergey Puzan gelişmeyle ilgili şu değerlendirmede bulundu: “Yeni keşfedilen MacSync sürümü, sunduğu yeni yetenekler ve daha karmaşık hâle getirilen enfeksiyon zinciriyle önceki varyantlardan belirgin şekilde ayrılıyor. Tehdit aktörleri, kurbanın cihazına ilk erişimi sağlamak adına sosyal mühendislik yöntemlerini de hızla geliştiriyor. Bu nedenle, özellikle geliştiricisi güvenilir olmayan yeni uygulamalar yüklenirken son derece temkinli olunmalı. Kullanıcılara, indirdikleri yazılımların orijinal geliştiriciye ait olup olmadığını her zaman resmî ve güvenilir kaynaklardan doğrulamalarını öneriyoruz. Cihazdaki en hassas verileri ve giriş kimliklerini koruyan kilit unsur yönetici parolasıdır; uygulamalar bu parolayı talep ettiğinde kullanıcılar her zamankinden daha dikkatli yaklaşmalıdır.”
Kaspersky güvenlik çözümleri, MacSync ailesiyle ilişkili tehditleri başarıyla tespit ederek etkisiz hale getiriyor.
Güncellenen MacSync kötü amaçlı yazılımına ilişkin kapsamlı teknik analize önümüzdeki günlerde Securelist.com adresinden ulaşılabilecek.
Kaynak: (BYZHA) Beyaz Haber Ajansı