
Kaspersky Küresel Araştırma ve Analiz Ekibi, Türkiye, Mısır, Bangladeş ve Almanya genelinde e-kitap okurlarını hedef alan kötü amaçlı bir yazılım hizmet modeli kampanyasını ortaya çıkardı. Siber suçlular, en çok okunan Türkçe ve Arapça kitapların görünümüne büründürdükleri gelişmiş kötü amaçlı yazılımları kullanarak yüzlerce kullanıcıyı, parolalarını, kripto para cüzdanlarını ve diğer hassas bilgilerini çalan dosyaları indirmeye yönlendiriyor.
Kaspersky, LazyGo adı verilen ve bilgi hırsızlığı yapan çeşitli kötü amaçlı yazılımları dağıtan yeni bir Go tabanlı yükleyiciyi kullanan kötü amaçlı yazılım hizmeti modeli (malware-as-a-service (MaaS)) kampanyası tespit etti. Kampanya, Türkçe’ye çevrilmiş John Buchan’ın “39 Basamak” gibi popüler eserlerden, şiir, folklor ve dini pratiklere yönelik Arapça metinlere kadar geniş bir yelpazede arama yapan kullanıcıları hedef alıyor. Sahte e-kitaplar, Tamer Koçel’in “İşletme Yöneticiliği” gibi Türkçe işletme yönetimi kitaplarından çağdaş kurgu eserlerine ve “Umman Sultanlığı’nda Edebi ve Dilbilimsel Hareket” gibi Arapça edebiyat eleştirisi çalışmalarına kadar çeşitlilik gösteriyor.
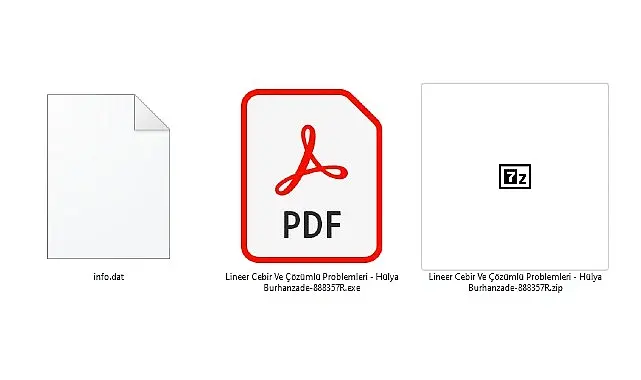
Kötü amaçlı dosyalar PDF e-kitap gibi görünse de aslında PDF simgesi taşıyan yürütülebilir programlar. Kullanıcılar bu sahte kitapları indirip açtığında, LazyGo yükleyicisi StealC, Vidar ve ArechClient2 gibi bilgi hırsızlarını sistemlere yerleştiriyor. Kaspersky araştırmacıları, API unhooking, AMSI atlatma, ETW devre dışı bırakma ve sanal makine tespitinden kaçınma gibi farklı gizlenme teknikleri kullanan üç farklı LazyGo varyantı tespit etti.
Saldırganların çaldığı bilgiler şunları içeriyor:
- Tarayıcı verileri: Chrome, Edge, Firefox ve diğer tarayıcılardan kayıtlı parolalar, çerezler, otomatik doldurma verileri ve tarama geçmişi.
- Finansal varlıklar: Kripto para cüzdanı uzantıları, yapılandırma dosyaları ve depolama verileri.
- Geliştirici kimlik bilgileri: AWS kimlik bilgileri, Azure CLI belirteçleri ve Microsoft Identity Platform belirteçleri.
- İletişim platformları: Discord belirteçleri, Telegram Desktop verileri ve Steam oturum bilgileri.
- Sistem bilgileri: Donanım özellikleri, yüklü yazılımlar ve çalışan süreçler.
ArechClient2/SectopRAT ile enfekte olan kurbanlar, saldırganların sistem üzerinde tam uzaktan kontrol elde etmesi nedeniyle ek bir riskle karşı karşıya kalıyor.
Kaspersky GReAT Kıdemli Güvenlik Araştırmacısı Yossef Abdelmonem: “Bu kampanyayı özellikle endişe verici kılan unsur, malware-as-a-service modelinin hedefli sosyal mühendislik ile birleştirilmiş olmasıdır. LazyGo yükleyicisinin farklı varyantları ve gelişmiş kaçınma teknikleri, bunun sıradan bir siber suç girişimi olmadığını; kimlik bilgilerini geniş ölçekte toplamak amacıyla kurgulanmış yapılandırılmış bir operasyon olduğunu gösteriyor. Kurumsal altyapıya derin erişim sağlayabileceği için çalınan geliştirici belirteçleri ve bulut kimlik bilgilerinin oluşturduğu risklere karşı kurumların özellikle dikkatli olması gerekiyor.”
Kaspersky’nin telemetrisi, kampanyanın kamu kurumları, eğitim kurumları, BT hizmetleri ve diğer sektörleri etkilediğini gösteriyor. Tehdit aktörleri, kötü amaçlı e-kitapları GitHub’a ve ele geçirilmiş web sitelerine düzenli olarak yüklemeye devam ettiği için kampanya halen aktif durumda.
Kaspersky uzmanları, kullanıcıların e-kitap indirmeden önce kaynakları doğrulamasını, dosya özelliklerini dikkatle incelemesini ve gelişmiş kaçınma tekniklerini algılayabilecek güncel bir güvenlik çözümü kullanmasını öneriyor. Güvenlik çözümü seçerken, bağımsız testlerle doğrulanmış güçlü kötü amaçlı yazılım tarama yeteneklerine sahip ürünlere yönelmek önem taşıyor. AV-Comparatives tarafından gerçekleştirilen son değerlendirmeye göre, Kaspersky Premium, 9.995 dosyadan oluşan test setinde yüzde 99,99 kötü amaçlı yazılım belirleme oranı göstererek yüksek düzeyde koruma sağladığını kanıtladı.
Kaynak: (BYZHA) Beyaz Haber Ajansı